Sophos 研究显示超 94% 勒索攻击试图入侵备份,三层防御与自动化隔离成企业数据保护新选择
随着勒索软件攻击手法不断升级,备份系统正从企业数据的“最后保险”变成黑客重点攻击目标。根据 Sophos 研究,在超过 94% 的勒索软件攻击中,攻击者曾尝试破坏备份;其中 57% 的攻击得手,导致企业恢复数据的能力被严重削弱。备份安全因此成为企业安全建设中的关键议题。
离线备份是应对这一威胁的重要方式。数据与网络物理断开后,勒索软件无法直接访问备份,从而形成一道防御屏障。不过,物理隔离并非没有代价,它在成本效率和数据访问便利性方面存在局限。企业在规划备份基础设施时,需要兼顾安全性与可用性。
从物理气隙走向逻辑隔离
过去,企业主要依靠物理隔离保存离线备份。所谓物理气隙,就是手动断开网络或关闭设备,让设备彻底离线;磁带等备份介质也会被存放在异地。这样,数据与主系统物理分离,除非攻击者能够接触设备,否则很难篡改数据。
但物理隔离也带来维护困难、依赖人工、易出现人为失误、恢复验证不便等问题。
现代离线备份因此逐渐转向逻辑隔离。备份系统仍然连接网络,但通过身份认证、访问控制、加密、防火墙和不可变备份等多层机制隔离数据。逻辑气隙比物理隔离更灵活、更易管理,也更具扩展性。
对比来看,物理隔离强调物理断开和完全隔离,攻击者必须接触设备才能篡改数据,但远程管理困难,维护依赖人工。逻辑隔离则通过多层安全措施保护数据,支持远程管理,并能借助自动化减轻 IT 人员负担。传统物理隔离安全但便利性不足;逻辑隔离则兼顾管理效率与数据保护。企业不必二选一,可以根据运营需求灵活组合两种方式。
ActiveProtect 提供物理与逻辑双重隔离能力
针对企业在数据安全与效率方面的需求,Synology ActiveProtect 同时提供物理和逻辑气隙能力,形成完整解决方案。
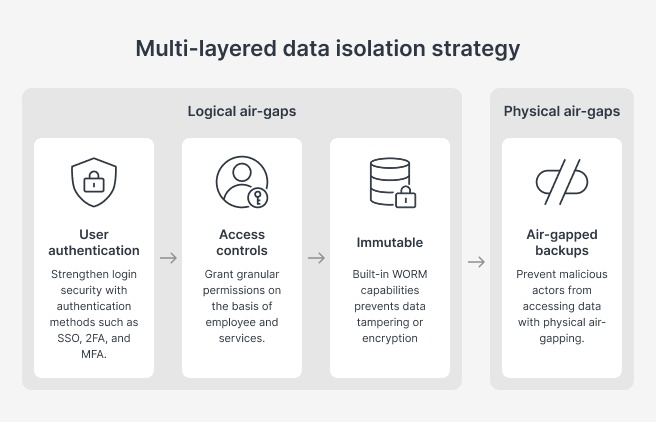
ActiveProtect 通过三层防御,在网络环境下也能以严格标准隔离数据:
用户身份验证:集成 Windows AD 和 LDAP,集中管理用户;支持 SSO、双因素认证和多因素认证,提升登录安全性,防止未授权访问。
基于角色的访问控制:按照员工角色和实际需求分配细粒度权限,防止权限滥用,确保只有获得授权的用户才能执行相应操作。
不可变数据保护:借助 WORM 技术和智能版本级锁定,在保留期结束前,数据无法被更改、删除或加密。即使遭遇勒索软件攻击,数据仍保持完整并可访问。
自动化隔离减少暴露窗口
在隔离优化方面,ActiveProtect 提供数据传输控制和自动化隔离能力。当数据从备份服务器传输至异地时,系统会限制传输来源,只有授权服务器才能执行传输,未授权设备无法访问数据。
企业还可以按计划设置数据传输时间。在非传输时段,备份设备可通过关闭网络接口或关机实现完全隔离;如果备份提前完成,设备会自动回到隔离模式,从而缩短暴露时间,降低黑客可乘之机。
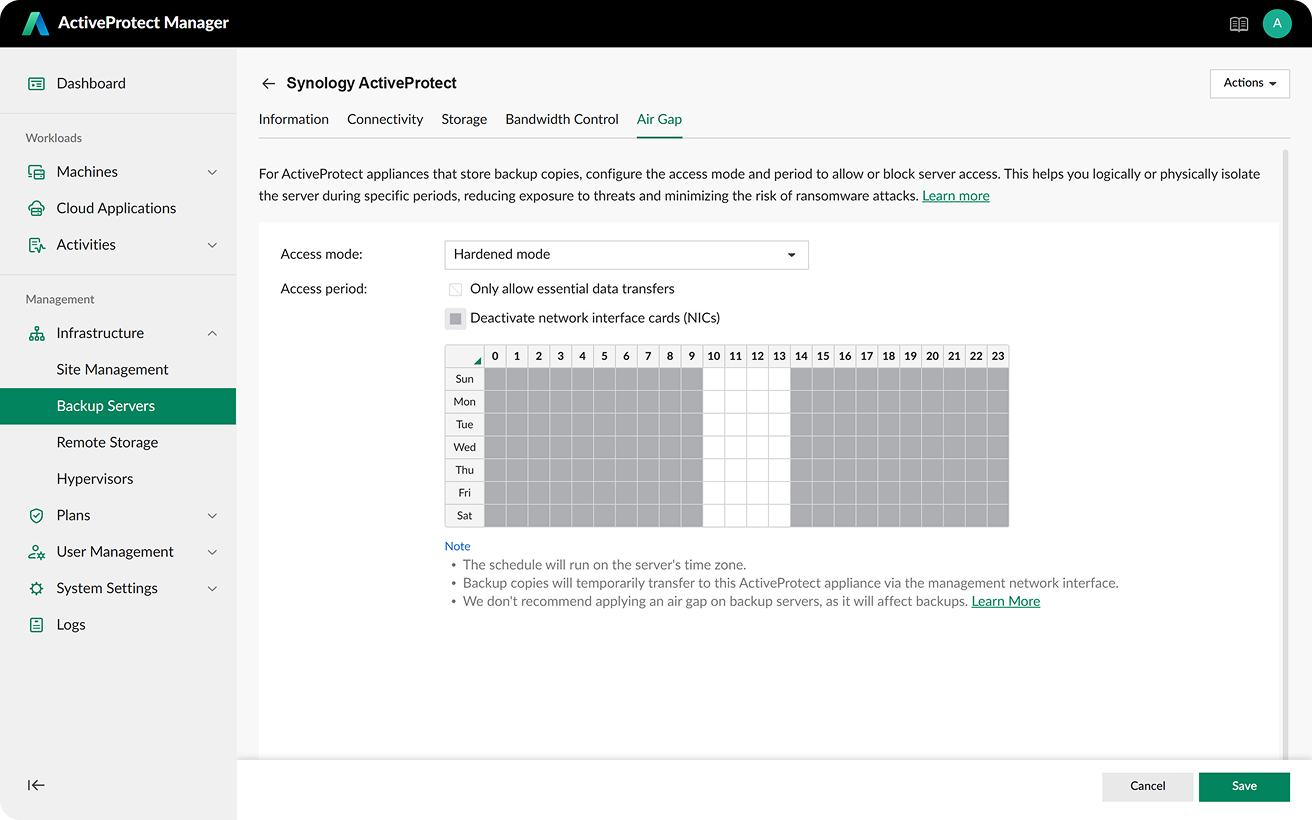
传统物理气隙的一大不足是,环境断网后用户无法执行管理任务。ActiveProtect 将管理端口与数据端口分离,管理端口处于安全隔离网络中。即使数据端口关闭、数据完全隔离,IT 团队仍可完成日常更新、维护和恢复演练。
面对越来越多针对备份的恶意软件,ActiveProtect 让企业能够结合物理或逻辑备份方式,建立更安全、更稳健的数据保护基础设施。
相关文章
地址:北京市海淀区白家疃尚品园 1号楼225
北京群晖时代科技有限公司